Chuyên đề · An toàn thông tin & vận hành
Deepfake trong doanh nghiệp: Đừng tin chỉ vì nghe đúng giọng sếp
Một cuộc gọi hay video giống người quen không đủ để phê duyệt việc nhạy cảm. Bài viết giải thích cách deepfake khai thác áp lực và quy trình xác minh độc lập để giảm rủi ro.
Một giọng nói giống sếp không phải là bằng chứng để thay đổi một khoản thanh toán
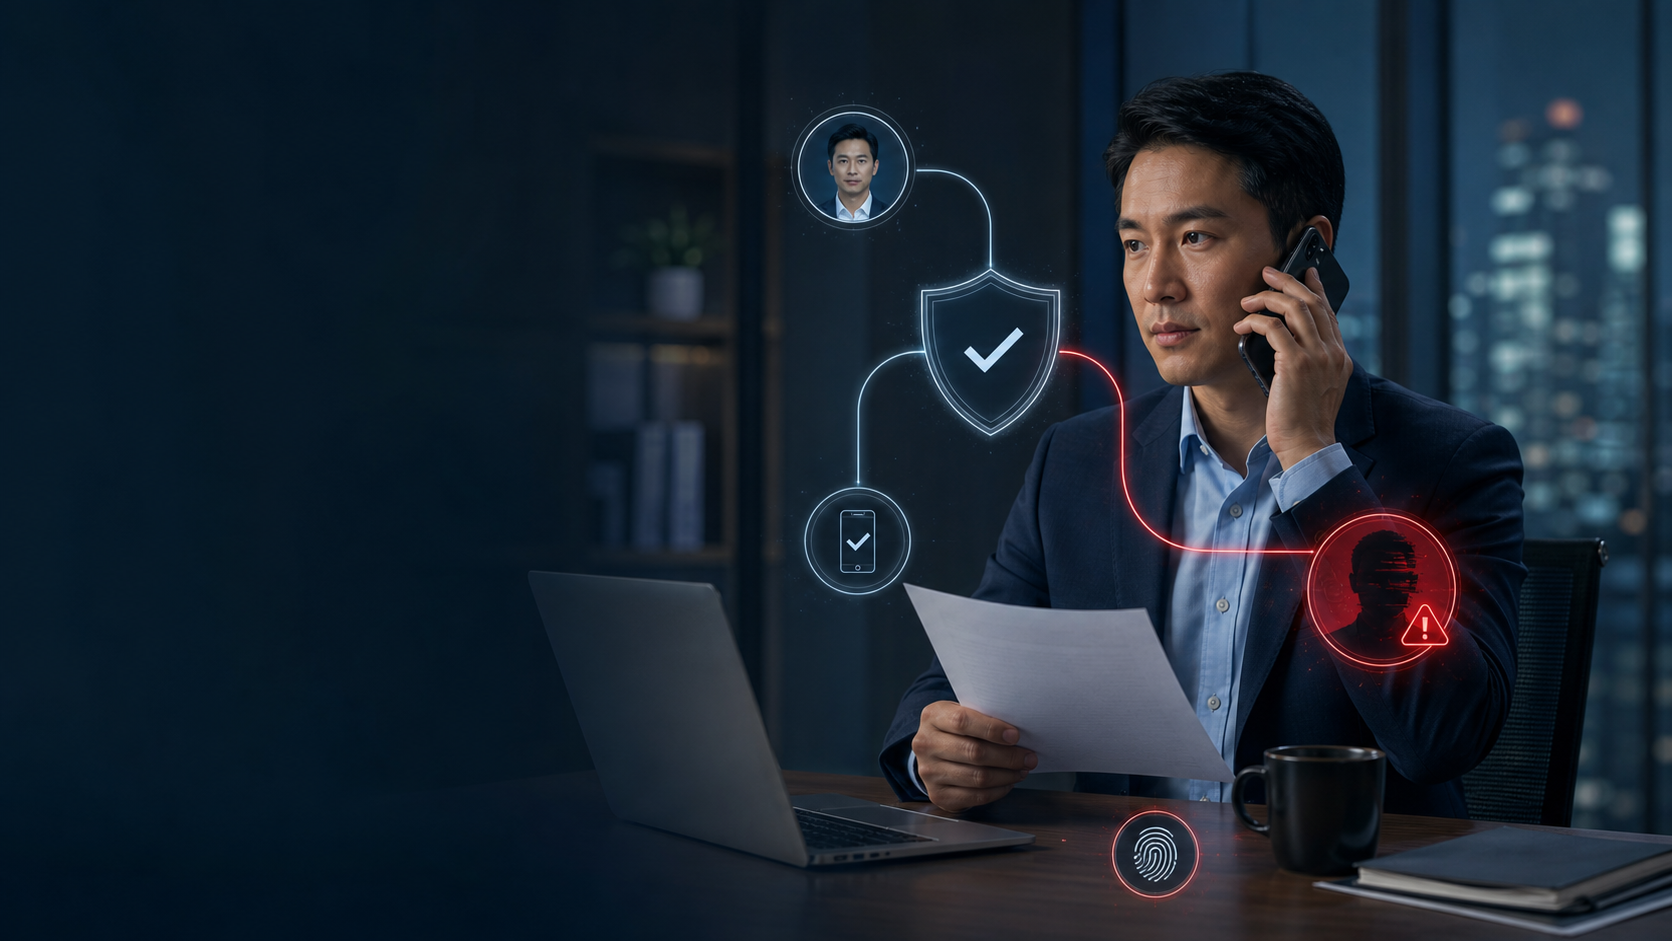
Hãy hình dung bộ phận kế toán nhận cuộc gọi vào cuối ngày. Người gọi có giọng giống một lãnh đạo, biết tên nhà cung cấp và yêu cầu chuyển tiền gấp vì “hồ sơ phải chốt trước giờ”. Trong tình huống này, độ giống của giọng nói chỉ làm yêu cầu có vẻ thuyết phục hơn. Nó không xác nhận người gọi thực sự có thẩm quyền, tài khoản nhận tiền đã được kiểm tra hay ngoại lệ có được phê duyệt. Nếu quy trình cho phép một cuộc gọi thay thế mọi bước kiểm soát, rủi ro đã tồn tại trước khi deepfake xuất hiện.
Đó là thay đổi quan trọng nhất khi nói về deepfake trong doanh nghiệp. Hình ảnh, âm thanh và câu chữ có thể tạo cảm giác quen thuộc; chúng không nên là căn cứ duy nhất cho hành động liên quan tiền, dữ liệu, quyền truy cập hoặc thay đổi quy trình. NIST phân biệt việc một nội dung có nguồn gốc xác thực với việc nó có sức thuyết phục bề mặt. Đào tạo cần giúp người dùng chuyển từ câu hỏi “có giống thật không?” sang câu hỏi “hành động này cần được xác nhận bằng kênh và bằng chứng nào?”.
Deepfake khuếch đại một cuộc tấn công vốn dựa vào niềm tin và áp lực
Social engineering là hành vi đánh lừa một người để họ tiết lộ thông tin hoặc làm một việc tạo lợi thế cho kẻ tấn công. Người tấn công thường không cần công nghệ quá phức tạp nếu họ có thể tạo cảm giác khẩn cấp, dựa vào uy quyền của người bị giả mạo hoặc khai thác thói quen muốn hỗ trợ đồng nghiệp. Deepfake làm lớp vỏ của câu chuyện thuyết phục hơn, nhưng cơ chế cốt lõi vẫn là khiến người nhận bỏ qua một điểm kiểm tra mà bình thường họ biết phải làm.
Vì vậy, quy lỗi cho “thiếu cẩn thận” thường không giúp tổ chức an toàn hơn. Nếu một yêu cầu bất thường có thể được chấp nhận qua tin nhắn tự do, nếu nhân viên bị phê bình vì làm chậm việc khi hỏi lại, hoặc nếu số gọi xác minh khó tìm hơn số của người lạ, hệ thống đang thưởng cho phản xạ sai. CISA mô tả phishing như một dạng social engineering nhằm lừa nạn nhân cung cấp thông tin hoặc hành động làm tổn hại hệ thống. Biện pháp hiệu quả cần thay đổi cả điều người dùng làm lẫn điều quy trình cho phép họ làm.
Các dấu hiệu bề mặt vẫn hữu ích, nhưng không nên là hàng rào cuối cùng
Địa chỉ email khác lạ, câu chữ bất thường, yêu cầu không đúng quy trình hoặc mức độ khẩn cấp quá cao vẫn là những tín hiệu đáng xem xét. Chúng giúp người nhận dừng lại sớm. Vấn đề là một kẻ tấn công có thể thu thập thông tin công khai, viết thư trôi chảy hoặc giả giọng đủ giống để các tín hiệu ấy trở nên mờ đi. Một video mờ không chắc là giả; một video sắc nét cũng không chắc là thật. Việc cố dạy mọi nhân viên làm giám định kỹ thuật sẽ tạo ra một kỳ vọng không thực tế.
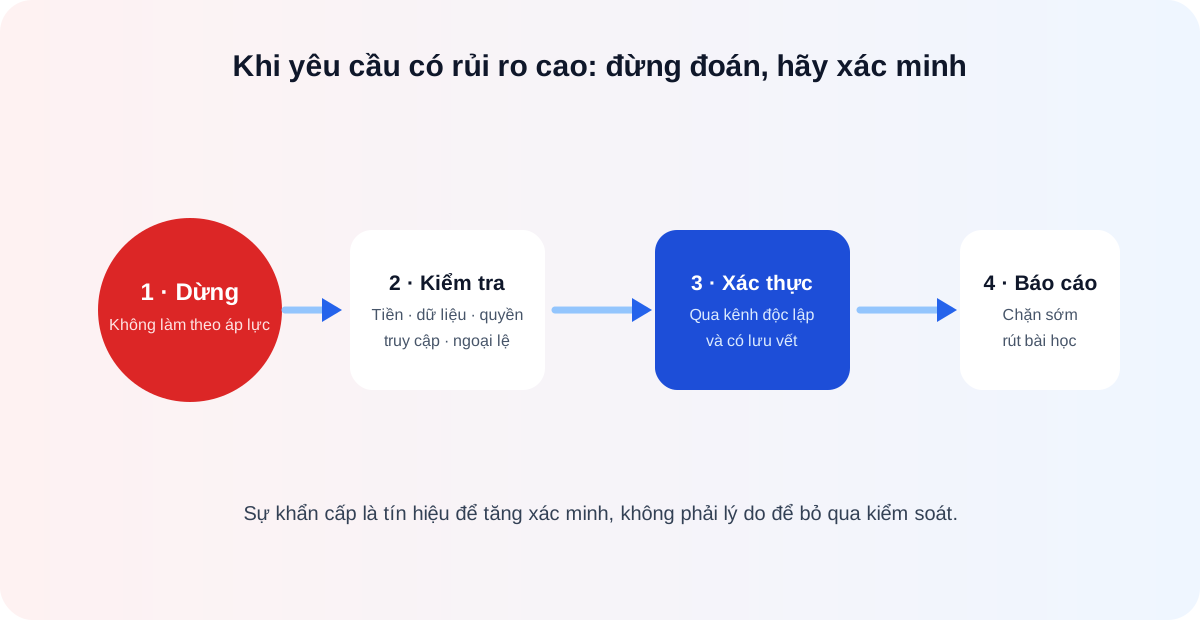
Thay vì yêu cầu người dùng đoán đúng, doanh nghiệp nên xác định các loại yêu cầu luôn phải qua bước xác minh độc lập. Thay đổi thông tin thanh toán, chia sẻ dữ liệu nhạy cảm, cấp quyền truy cập, gửi mã xác thực và bỏ qua một bước an toàn là những ví dụ điển hình. Quy tắc này có lợi ngay cả khi không có deepfake, vì nó dựa trên hậu quả của hành động chứ không dựa trên khả năng nhận diện một nội dung giả mạo.
Xác minh độc lập có nghĩa là không trả lời qua chính kênh vừa tạo sức ép
Khi một email yêu cầu đổi tài khoản nhận tiền, trả lời lại email ấy không phải là xác minh độc lập; hộp thư có thể đã bị chiếm quyền. Khi có cuộc gọi khẩn cấp, gọi lại số đã lưu trong danh bạ chính thức hoặc tạo một yêu cầu trong hệ thống đã xác thực là cách khác. Đối với các quyết định nhạy cảm, tổ chức nên định nghĩa trước kênh thứ hai: số liên hệ tin cậy, luồng phê duyệt hai người, cổng yêu cầu có danh tính, hoặc mã xác nhận chỉ xuất hiện trong hệ thống nội bộ.
Quy trình này phải được thiết kế để dùng trong lúc bận, không phải chỉ đúng trên giấy. Nhân viên cần biết chính xác tìm thông tin xác thực ở đâu và ai có quyền ra quyết định khi người yêu cầu không liên lạc được ngay. Quản lý cần công khai ủng hộ việc dừng lại, kể cả khi có áp lực thời gian. Nếu một bước xác minh làm công việc chậm, đó là dữ liệu để cải tiến quy trình hoặc phân tầng rủi ro, không phải lý do để xóa bước đó khỏi những hành động có hậu quả lớn.
Mỗi vai trò cần luyện đúng kiểu yêu cầu mà họ có thể gặp
Kế toán và mua hàng cần tập các tình huống đổi thông tin thanh toán, hóa đơn lạ, yêu cầu chuyển tiền hoặc mạo danh nhà cung cấp. Nhân sự có thể gặp yêu cầu lấy dữ liệu nhân viên, hồ sơ ứng viên hoặc cuộc gọi giả danh lãnh đạo. Đội công nghệ cần xử lý yêu cầu cấp quyền, thay đổi cấu hình và mã xác thực. Tại hiện trường, nhân viên có thể nhận cuộc gọi yêu cầu bỏ qua một bước kiểm tra an toàn. Một khóa học nói chung về phishing chỉ tạo lớp nhận thức cơ bản; phản xạ tốt chỉ hình thành khi tình huống gần nhiệm vụ thật.
Mô phỏng cũng phải có mục đích học, không phải để bắt lỗi. Người học cần được biết họ đã bỏ qua dấu hiệu nào, bước xác minh nào sẵn có và vì sao nó phù hợp với tình huống. Sau đó, đội thiết kế nên hỏi ngược lại: quy trình nào làm cho lựa chọn đúng quá khó, thông tin nào thiếu hoặc quản lý đã vô tình tạo áp lực gì? Bài học từ mô phỏng có giá trị nhất khi quay lại sửa kênh, biểu mẫu và hướng dẫn; nếu chỉ ghi tên người trả lời sai, lần tập sau sẽ ít người dám báo cáo trung thực hơn.
Báo một yêu cầu đáng ngờ phải dễ hơn việc tự xử lý trong im lặng
Một nút báo phishing, một địa chỉ email nội bộ hoặc một số trực hỗ trợ chỉ có tác dụng khi người dùng biết đó là kênh phù hợp và sẽ nhận được phản hồi. Họ cần hiểu điều gì xảy ra sau khi báo: có cần xóa thư không, có phải đổi mật khẩu không, ai thông báo cho các nhóm khác và liệu họ có bị trách vì báo nhầm không. Khi con đường báo cáo mơ hồ, người dùng thường chọn chờ thêm hoặc tự giải quyết, khiến tổ chức mất thời gian quý giá để giới hạn ảnh hưởng.
Sau sự cố hoặc mô phỏng, việc chia sẻ bài học nên tập trung vào cách cuộc tấn công vận hành và hàng rào nào đã thiếu. Nếu cần đưa ví dụ, hãy loại bỏ thông tin nhận diện không cần thiết. Một văn hóa an toàn tốt coi việc báo sớm là hành vi có trách nhiệm, ngay cả khi sau đó xác định yêu cầu là hợp lệ. Điều đó tạo ra nhiều tín hiệu hơn để bộ phận an toàn thông tin, vận hành và đào tạo phát hiện mô thức thay vì chỉ đợi sự cố thành tổn thất.
Công nghệ nhận diện là một lớp hỗ trợ, không phải lý do để bỏ qua xác minh quy trình
Một số công cụ có thể hỗ trợ kiểm tra nguồn gốc nội dung, phát hiện dấu hiệu bất thường hoặc tăng cường xác thực danh tính. Chúng đáng được đánh giá trong các luồng có rủi ro phù hợp. Tuy nhiên, không có công cụ nào biến một yêu cầu có hậu quả lớn thành an toàn chỉ vì nó gắn nhãn “không phát hiện giả mạo”. NIST lưu ý rằng việc xác thực nội dung số liên quan tới bằng chứng về nguồn gốc; độ phân giải thấp hay cao tự nó không chứng minh một nội dung là giả hoặc thật.
Doanh nghiệp nên xem công nghệ nhận diện như một lớp trong mô hình phòng vệ: xác thực danh tính, phân quyền, luồng phê duyệt, kênh xác minh thứ hai, theo dõi sự kiện và đào tạo người dùng. Lớp nào cũng có giới hạn. Điều đáng tin hơn là nhiều lớp độc lập cùng khiến kẻ tấn công phải vượt qua, đồng thời khiến nhân viên có cách làm đúng rõ ràng khi họ gặp một yêu cầu bất thường.
Năng lực cần xây là khả năng dừng lại đúng lúc
Mục tiêu của đào tạo deepfake không phải biến mọi người thành chuyên gia phân tích ảnh, video và giọng nói. Mục tiêu là tạo một phản xạ có thể quan sát: nhận diện hành động rủi ro cao, tạm dừng, chọn kênh xác minh độc lập và báo lại khi có dấu hiệu bất thường. Phản xạ đó phải được quản lý, công cụ và quy trình bảo vệ; nếu người dùng được dạy dừng mà không có ai phản hồi, thói quen sẽ nhanh chóng mất đi.
Khi các điểm xác minh được đặt đúng vào luồng công việc, deepfake bớt khả năng biến sự thuyết phục bề mặt thành một hành động thật. Đây không phải lời hứa loại bỏ rủi ro. Đây là cách giảm sự phụ thuộc vào trực giác trong một môi trường mà trực giác ngày càng dễ bị đánh lừa, đồng thời giữ trách nhiệm ở người và quy trình có quyền quyết định.