Chuyên đề · AI trong công việc
Shadow AI: Khi nhân viên tự dùng AI ngoài quy định
Cấm hoàn toàn thường không xóa được Shadow AI, chỉ khiến nó khó nhìn thấy hơn. Bài viết gợi ý cách đặt ranh giới thực tế cho dữ liệu, mục đích sử dụng và việc cần xin phép.
Shadow AI xuất hiện khi nhu cầu công việc đi nhanh hơn con đường được phép
Một nhân viên dùng tài khoản AI cá nhân để tóm tắt cuộc họp, viết lại email hoặc dịch một tài liệu có thể không hề nghĩ mình đang tạo ra một vấn đề quản trị. Họ đang cố giảm một việc lặp lại trong lúc chưa có công cụ nội bộ, chưa biết công cụ nào được duyệt hoặc không tìm thấy người có thể trả lời câu hỏi kịp thời. Đó là đặc điểm khiến Shadow AI khác với nhiều hành vi vi phạm có chủ đích: nhu cầu đứng phía sau thường hợp lý, còn con đường thực hiện lại không được tổ chức nhìn thấy.
Nếu doanh nghiệp chỉ phát hiện vấn đề qua log mạng hoặc một sự cố, phản ứng tự nhiên thường là siết chặt. Nhưng một lệnh cấm chung chung không làm nhu cầu tóm tắt, soạn thảo, tra cứu hay phân tích biến mất. Nó chỉ khiến người dùng khó nói thật hơn về công cụ họ đang cần. Bước đầu hữu ích hơn là tách hai câu hỏi: việc gì đang khiến họ tìm đến AI, và ở điểm nào của việc đó dữ liệu hoặc hành động bắt đầu vượt khỏi mức có thể chấp nhận? Câu trả lời sẽ cho biết cần thiết kế hỗ trợ, kiểm soát hay cả hai.
Tên công cụ không cho biết đủ mức rủi ro; dữ liệu, mục đích và quyền hành động mới cho biết
Cùng một công cụ có thể phục vụ hai tình huống rất khác. Nhờ AI gợi ý cấu trúc cho một bài giới thiệu đã công khai không giống việc dán hợp đồng, danh sách khách hàng, mã nguồn hay hồ sơ nhân sự vào một dịch vụ chưa được thẩm định. Tương tự, tạo bản nháp cho người dùng tự đọc không giống việc để đầu ra tự gửi ra ngoài, cập nhật hệ thống hoặc ảnh hưởng đến một quyết định về con người. Chính sách phân loại theo tên nền tảng thường nhanh lỗi thời; chính sách phân loại theo dữ liệu và hậu quả của hành động bền hơn.
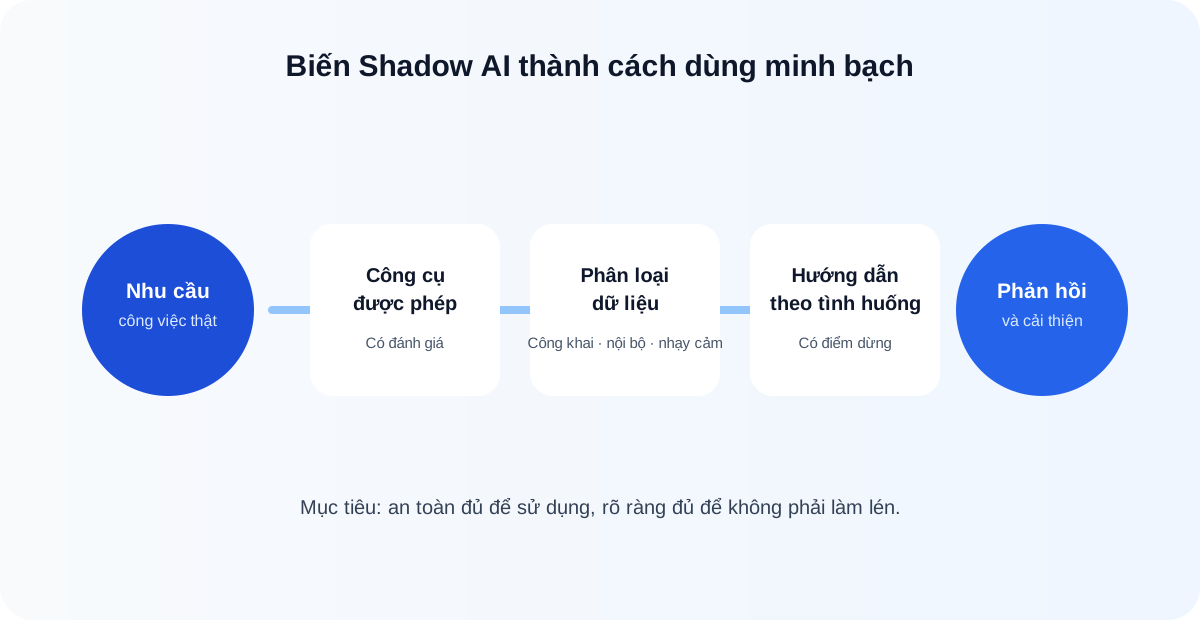
Đội quản trị có thể bắt đầu bằng một ma trận ngắn: dữ liệu công khai, dữ liệu nội bộ, dữ liệu nhạy cảm và dữ liệu chịu ràng buộc pháp lý hoặc hợp đồng. Bên cạnh đó là các mức hành động: tham khảo cá nhân, tạo bản nháp, gửi ra ngoài, thay đổi hồ sơ và ra quyết định. Mỗi ô không cần một quyển quy định. Nó cần một kết luận đủ rõ: được phép, được phép với điều kiện nào, phải dùng công cụ đã duyệt, hay phải chuyển cho chủ sở hữu quy trình. Người dùng chỉ làm đúng khi họ có thể áp dụng ranh giới ấy trong vài giây.
Cấm hoàn toàn là một biện pháp tình huống, không phải mô hình quản trị dài hạn
Có trường hợp doanh nghiệp phải chặn ngay một công cụ: hợp đồng không cho phép đưa dữ liệu ra ngoài, có dấu hiệu lộ thông tin hoặc hệ thống tạo ra rủi ro rõ ràng. Nhưng nếu chính sách dài hạn chỉ có một từ “không”, tổ chức bỏ lỡ hai thông tin quan trọng. Thứ nhất, công việc nào đang tạo áp lực khiến nhân viên tìm đường tắt. Thứ hai, đâu là use case có thể đem lại giá trị nếu được thiết kế và kiểm soát đúng. OECD ghi nhận nhiều rào cản đối với việc áp dụng AI trong doanh nghiệp nằm ở dữ liệu, kỹ năng, chi phí, sự không chắc chắn về use case và quản trị thay đổi; một lệnh cấm không giải quyết các rào cản này.
Thay vào đó, doanh nghiệp cần một làn đường được phép cho các việc rủi ro thấp. Làn đường ấy có thể gồm danh sách công cụ được xem xét, dữ liệu được phép dùng, mẫu yêu cầu, hướng dẫn kiểm tra đầu ra và đầu mối hỗ trợ. Phần quan trọng nhất là cơ chế đưa nhu cầu mới vào đánh giá. Khi người dùng biết họ có thể đề xuất một trường hợp sử dụng thay vì lén thử, tổ chức vừa giảm vùng tối vừa có dữ liệu thực để ưu tiên đầu tư.
Chính sách tuyến đầu phải trả lời được câu hỏi nhân viên gặp vào lúc 4 giờ chiều
Một chính sách dài và chính xác về pháp lý vẫn có thể thất bại nếu nhân viên không tìm được câu trả lời trong thời điểm đang xử lý việc gấp. Hướng dẫn cho tuyến đầu nên bắt đầu bằng tình huống: tôi có được đưa đoạn văn này vào AI không; tôi có được dùng đầu ra để trả lời khách hàng không; tôi phải xác minh điều gì; và khi chưa chắc thì liên hệ ai. Những câu trả lời ngắn có thể dẫn đến tài liệu chi tiết hơn, nhưng phần mở đầu phải giúp người dùng chọn hành động an toàn ngay lúc cần.
Ví dụ minh họa cần gắn với công việc thật, không phải khẩu hiệu. Một tài liệu đào tạo đã công khai có thể được đưa vào công cụ đã được duyệt để tạo dàn ý nháp. Danh sách có thông tin nhận diện thì không. Một phân tích do AI tạo có thể hỗ trợ chuẩn bị cuộc họp, nhưng người phụ trách vẫn phải kiểm tra trước khi biến nó thành quyết định. Khi quy tắc được diễn đạt theo các tình huống quen thuộc, nhân viên có cơ hội tự kiểm soát tốt hơn và quản lý có cơ sở để hỗ trợ nhất quán.
Một đường đề xuất use case tốt giảm cả rủi ro lẫn tâm lý ‘tự làm cho xong’
Không phải yêu cầu nào cũng cần qua một dự án công nghệ lớn. Doanh nghiệp có thể thiết kế một mẫu đề xuất ngắn: công việc hiện tại là gì, dữ liệu nào liên quan, kết quả mong muốn, ai sẽ dùng, sai ở đâu thì gây hậu quả gì và ai có thể xác nhận đầu ra. Mẫu này giúp đội an toàn thông tin, pháp chế, vận hành và đào tạo nói cùng một ngôn ngữ về nhu cầu. Nó cũng sàng lọc những ý tưởng chưa có mục tiêu rõ trước khi đội kỹ thuật phải đánh giá công cụ.
Quy trình nên có thời hạn phản hồi và kết quả minh bạch. Một yêu cầu có thể được chấp nhận trong phạm vi hẹp, yêu cầu bổ sung kiểm soát, đưa vào danh sách chờ hoặc từ chối có lý do. Nếu không có vòng phản hồi, nhân viên sẽ quay về tài khoản cá nhân vì họ không tin đường chính thức hữu ích. Cách quản trị tốt không hứa rằng mọi ý tưởng sẽ được phê duyệt; nó cho mọi người thấy tổ chức đang quyết định có căn cứ và có một lối đi thay vì khoảng trống.
Theo dõi Shadow AI để học về hệ thống, không để săn người dùng
Việc quan sát sử dụng cần có mục đích giới hạn và được truyền đạt rõ. Dữ liệu như loại yêu cầu, chủ đề câu hỏi, công cụ phổ biến, lần bị chặn hoặc nhóm việc cần nhiều hỗ trợ có thể chỉ ra nơi chính sách chưa rõ hay tri thức nội bộ khó tìm. Chúng không nên tự động biến thành thước đo năng suất hoặc công cụ kỷ luật. Nếu nhân viên tin rằng mọi lần thử đều được dùng để đánh giá họ, tổ chức sẽ nhận được ít thông tin trung thực hơn đúng vào lúc cần cải thiện kiểm soát.
NIST AI RMF đặt trọng tâm vào việc quản trị, đo lường và quản lý rủi ro trong vòng đời. Áp dụng vào Shadow AI có nghĩa là xem lại chính sách khi công cụ, dữ liệu hoặc công việc thay đổi; kiểm tra các ca sử dụng vượt ranh giới; và cập nhật hướng dẫn dựa trên câu hỏi thật. Một báo cáo tốt không chỉ ghi số lần vi phạm. Nó cho biết quy tắc nào gây nhầm lẫn, nhu cầu nào chưa có lựa chọn an toàn và biện pháp nào đã giảm việc phải làm lại.
Đào tạo AI cần cho người dùng khả năng phán đoán, không chỉ một danh sách điều cấm
Nhân viên cần nhận ra ba điều trước khi dùng một công cụ: dữ liệu đang cầm thuộc loại nào, đầu ra sẽ được dùng để làm gì và ai chịu hậu quả nếu nó sai. Ba câu hỏi này tạo ra một thói quen ngắn nhưng có sức nặng hơn việc yêu cầu họ nhớ tên từng công cụ được phép. Quản lý trực tiếp cần được đào tạo thêm về cách xử lý yêu cầu mới, cách tạo thời gian cho đội ngũ học và cách không biến việc báo lỗi thành một trải nghiệm bị phạt.
Đội ngũ phụ trách tri thức và đào tạo có thể biến các tình huống phổ biến thành microlearning theo vai trò: tóm tắt tài liệu nội bộ, xử lý dữ liệu khách hàng, soạn thư, hỏi đáp từ nguồn đã duyệt hay tạo bản nháp quy trình. Điểm quan trọng là người học phải thực hành lựa chọn và được phản hồi về lý do, thay vì chỉ bấm xác nhận đã đọc chính sách. Khi mọi người biết cách chuyển cấp đúng lúc, khả năng dùng AI có trách nhiệm mới đi vào nhịp làm việc hằng ngày.
Mục tiêu không phải xóa sạch việc dùng AI ngoài luồng, mà làm ranh giới trở nên có thể thực hiện
Sẽ luôn có công cụ mới và cách dùng mới xuất hiện nhanh hơn một tài liệu chính sách. Doanh nghiệp không thể giữ kiểm soát bằng cách giả định mọi hành vi đều có thể dự báo trước. Điều có thể làm là giữ nguyên tắc nhất quán: dữ liệu nào cần được bảo vệ, hành động nào cần con người phê duyệt, ai giải đáp khi có trường hợp mới và việc gì phải được ghi lại. Khi những điểm này rõ, tổ chức có thể điều chỉnh công cụ mà không phải viết lại toàn bộ cách quản trị mỗi lần thị trường thay đổi.
Shadow AI là tín hiệu cho thấy khoảng cách giữa thiết kế chính sách và công việc thật. Nếu doanh nghiệp chỉ xem nó như lỗi cá nhân, khoảng cách ấy sẽ tiếp tục tồn tại. Nếu xem nó như dữ liệu để cải thiện con đường sử dụng an toàn, tổ chức có thể vừa bảo vệ dữ liệu vừa tạo điều kiện để nhân viên giải quyết công việc bằng những công cụ phù hợp hơn. Đó là một mục tiêu khiêm tốn, nhưng thực tế hơn nhiều so với lời hứa kiểm soát tuyệt đối.